
Arquitetura e responsabilidades
Separe identidades compartilhadas, fatos comerciais, ofertas e contas externas.
O CRM mantém Deal (que também guarda os leads), Interaction, Tasks, Notes, Feedback e Automation: Lead Source. O Core mantém pessoas, organizações, memberships, estrutura organizacional, campanhas e classificações compartilhadas. Products & Services mantém Offers. Tooling and Access mantém contas externas.
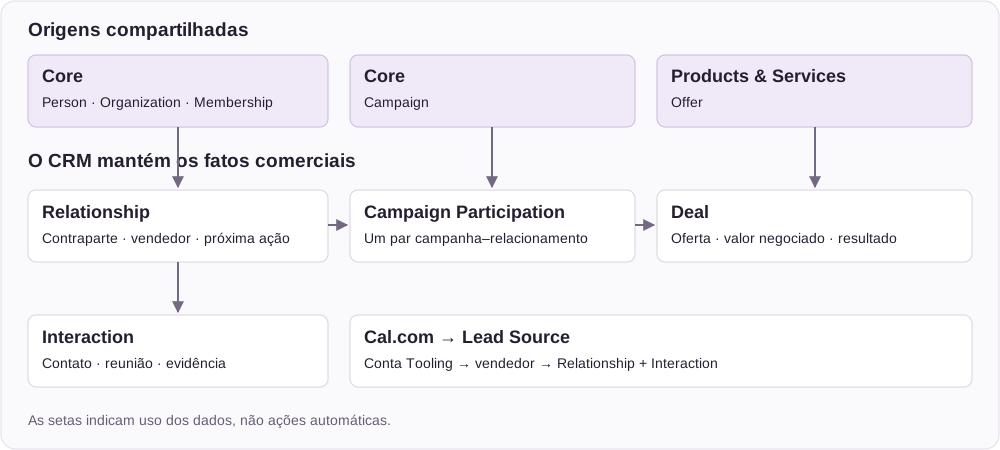
As setas indicam uso dos dados, não ações automáticas.
Acompanhe os dados
Identidades Core → mirrors CRM → Deal e Interaction (por Company° e People°). Campaign Core → mirror Campaign CRM → Deal.Campaign° → Interaction.Campaign (lookup por Deal°). Conta Tooling → Lead Source → resolução do vendedor no Cal.com. Mirror Offer → Deal.Product*.
O workflow de agendamento cria explicitamente uma Person ausente no Core por uma integração autorizada e aguarda o mirror no CRM. É uma escrita na origem feita por esse fluxo, não prova de que qualquer tabela consumidora permite criação por API ou escrita de volta.
Preserve os limites
O cliente é Counterparty; a organização vendedora é Accountable. A tabela comercial Relationship foi removida em 04/11/2026; a Business Relationship do Core, entre organizações, é outro registro e continua. Campaign descreve a iniciativa; o Campaign° do Deal diz de qual campanha o lead veio. Uma tag registra classificação ou proveniência, não vínculo de campanha nem permissão de contato. O Deal propõe uma oferta; não reescreve o preço compartilhado.
Resolva divergências na origem
Corrija identidade compartilhada no Core, catálogo em Products & Services e identificadores de conta em Tooling and Access. Corrija vínculos comerciais, follow-up e vínculos de campanha no CRM. Descrições antigas ainda prometem mirrors de mão dupla e deduplicação automática; não conte com isso para People ou Companies, pois o sync do Airtable é de mão única. Campaign tem contrato de sync de mão única documentado, com retenção de exclusões na origem. Consulte Campaign no CRM.
Diferencie acesso e filtragem
Created By, Auth User e Authorized Users são campos, não uma auditoria completa de permissões. Views por empresa, filtros de intake e campos condicionais orientam o trabalho; não impõem segurança a todos os leitores ou integrações. Não presuma que os registros estejam isolados entre empresas.